Presiden Saja Bisa Disadap, Apalagi Kita?
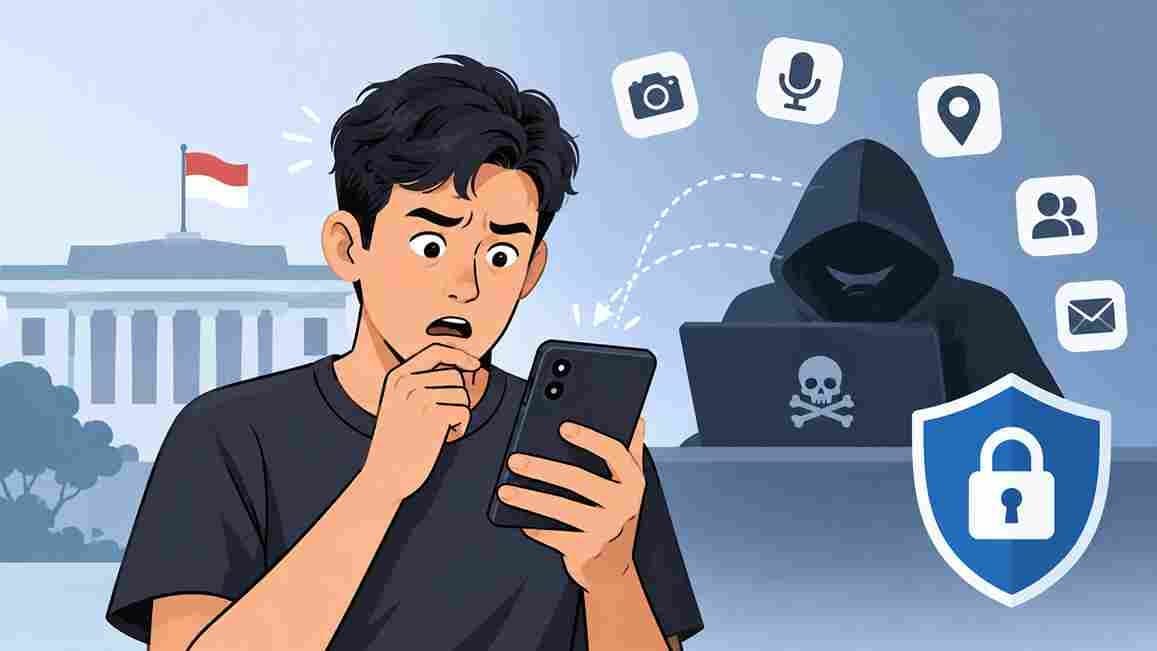 Ilustrasi ancaman penyadapan digital dan kebocoran data pribadi yang menggambarkan kerentanan keamanan ruang siber. (Ilustrasi dibuat menggunakan akal imitasi/AI).
OPINI | TD — Coba jujur deh: berapa kali sehari kamu tap “Saya setuju” tanpa baca satu kalimat pun syarat dan ketentuannya? Berapa banyak aplikasi di ponselmu yang boleh mengakses kamera, mikrofon, kontak, dan lokasi, padahal kamu lupa kapan mengizinkannya? Kita hidup di zaman serba-instan: login pakai satu klik, bayar pakai scan, curhat lewat story. Praktis banget. Masalahnya, setiap kepraktisan itu ada harganya, dan yang dibayar adalah data kita sendiri.
Pertanyaannya sederhana tapi bikin gelisah: ruang siber kita sebenarnya aman, nggak sih?
Kepala Negara pun Bisa Jebol

Mari mulai dari level paling atas. Tahun 2013, dokumen yang dibocorkan Edward Snowden mengungkap bahwa intelijen elektronik Australia melacak aktivitas ponsel Presiden Susilo Bambang Yudhoyono selama 15 hari pada Agustus 2009. Yang jadi target bukan cuma presiden, tapi juga Ibu Negara Ani Yudhoyono dan sejumlah pejabat di lingkaran dalam istana. Nomor masuk dan keluar tercatat, SMS ikut dipantau.
Indonesia tidak sendirian. Presiden Meksiko Claudia Sheinbaum pada 2025 mengakui sendiri bahwa ponsel dan surelnya diretas. Jauh sebelumnya, media Amerika melaporkan percakapan telepon Presiden Donald Trump disadap intelijen Tiongkok dan Rusia lewat iPhone pribadinya. Reuters juga pernah melaporkan lebih dari selusin pejabat senior pemerintah dan militer Indonesia menjadi sasaran spyware buatan perusahaan asal Israel.
Pikirkan baik-baik. Mereka punya tim keamanan, perangkat khusus, dan protokol berlapis, dan tetap saja bisa ditembus. Lalu bagaimana dengan kita, yang password-nya masih tanggal lahir dan dipakai di semua akun?
Data Negara: Angkanya yang Membuat Merinding

Ini bukan sekadar cerita seram. Badan Siber dan Sandi Negara (BSSN) mencatat sekitar 5,5 miliar anomali trafik sepanjang 2025, angka yang dalam satu tahun saja sudah melampaui gabungan lima tahun sebelumnya. Kalau dirata-rata, ada sekitar 182 potensi serangan setiap detik. Mayoritasnya, sekitar 93 persen, berbasis malware yang bisa berkembang menjadi ransomware.
Tren itu belum melandai: dari 1 Januari sampai pertengahan April 2026 saja, BSSN sudah mengidentifikasi 1,5 miliar anomali.
Tapi fakta paling penting justru ini: BSSN sendiri mengakui kapasitas pemantauannya belum sampai 10 persen dari total trafik internet nasional. Jadi miliaran anomali itu baru yang kelihatan. Sisanya? Gunung es di bawah permukaan.
Kita juga belum lupa Juni 2024, ketika Pusat Data Nasional Sementara (PDNS) 2 di Surabaya lumpuh dihantam ransomware Brain Cipher, varian LockBit 3.0. Data ratusan instansi pusat dan daerah terkunci, layanan imigrasi sempat kacau, dan yang paling menyesakkan: sebagian besar instansi ternyata tidak punya cadangan data. Pusat data negara, tanpa backup. Kalau ini tugas kuliah, nilainya jelas tidak lulus.
Soal kebocoran data pribadi, ceritanya mirip. Menurut catatan Surfshark yang dihimpun Databoks, sejak 2020 hingga pertengahan 2026 hampir 120 juta akun warga Indonesia mengalami kebocoran, dan pada semester I 2026 Indonesia kembali tercatat sebagai negara dengan kebocoran data terbanyak di Asia Tenggara.
Membaca dengan Kacamata Komunikasi Kritis
Dari kacamata ilmu komunikasi, ruang siber bukan ruang netral. Ia bukan sekadar “tempat” kita ngobrol, nge-share, dan scroll. Ia arena yang dibentuk oleh relasi kuasa: siapa yang mengawasi, siapa yang diawasi, dan siapa yang untung dari pengawasan itu.
Pertama, kita sedang hidup dalam panoptikon digital. Michel Foucault menggambarkan penjara panoptikon sebagai bangunan tempat narapidana tidak tahu kapan sedang diawasi, sehingga mereka mendisiplinkan diri sendiri. Bedanya, di era media sosial kita tahu sedang diawasi, tapi tetap dengan sukarela membagikan lokasi, wajah, rutinitas, bahkan emosi. Sosiolog David Lyon menyebutnya budaya pengawasan: pengawasan bukan lagi sesuatu yang dipaksakan dari atas, melainkan kita ikut serta merayakannya.
Kedua, ada logika ekonomi di balik semua ini. Shoshana Zuboff menamainya kapitalisme pengawasan: pengalaman hidup manusia diolah jadi data perilaku, lalu dijual sebagai prediksi. Kalimat lama itu tetap relevan: kalau kamu tidak membayar sebuah produk, kamulah produknya. Setiap like, durasi tonton, dan jeda scroll adalah bahan mentah gratis bagi platform.
Ketiga, dan ini yang sering luput: komunikasi dibangun di atas kepercayaan. Ketika negara gagal menjaga data warganya, yang rusak bukan hanya server, tapi juga kontrak komunikasi antara negara dan rakyat. Komunikasi krisis yang defensif, saling lempar tanggung jawab, atau buru-buru bilang “data aman” tanpa bukti hanya memperlebar jurang ketidakpercayaan. Publik, apalagi Gen Z, tidak bodoh. Mereka bisa membaca mana penjelasan dan mana sekadar manajemen citra.
Negara Jangan Hanya Meminta Warga Berhati-hati
Indonesia sebenarnya sudah punya Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi. Regulasinya ada, masa transisinya sudah lewat. Pertanyaan kritisnya: sudah segalak apa penegakannya? Berapa banyak instansi yang benar-benar dimintai pertanggungjawaban setelah kebocoran? Jangan sampai UU PDP hanya galak kepada warga dan pelaku usaha kecil, tetapi lunak kepada lembaga negara sendiri.
Literasi digital juga perlu dimaknai ulang. Selama ini kampanyenya sering berhenti di “jangan sebar hoaks”. Itu penting, tapi tidak cukup. Yang kita butuhkan adalah literasi data dan literasi pengawasan: memahami ke mana data kita mengalir, siapa yang menyimpannya, dan apa hak kita ketika data itu disalahgunakan.
Buat Gen Z: Melek, bukan Parno
Tujuannya bukan bikin kamu takut lalu uninstall semua aplikasi. Ruang digital tetap ruang hidup kita: tempat belajar, berkarya, cari cuan, dan bersuara. Tapi masuk ke sana perlu bekal.
Aktifkan verifikasi dua langkah di semua akun penting. Pakai password berbeda untuk tiap platform, atau gunakan password manager. Cek ulang izin aplikasi: aplikasi senter tidak butuh akses kontakmu. Tahan diri untuk tidak membagikan lokasi secara real-time. Dan sesekali cek apakah emailmu pernah muncul dalam kebocoran data.
Namun ingat, keamanan siber bukan semata urusan individu. Kalau kebocoran terjadi di sistem negara, mengganti password tidak akan menyelesaikan masalah. Di titik itulah suara kritis Gen Z, yang paling fasih di ruang digital, dibutuhkan: menagih transparansi, menuntut akuntabilitas, dan memastikan negara tidak hanya sibuk membangun aplikasi, tapi juga serius menjaga isinya.
Jadi, apakah ruang siber kita aman? Jujur saja: belum. Kalau presiden saja bisa disadap, kita semua sedang berdiri di ruang yang sama rapuhnya. Bedanya, kita bisa memilih untuk tidak diam.
Penulis: Umaimah Wahid, Dosen Komunikasi Politik, Budi Luhur University
Sumber data
BSSN (via detikInet, Infobanknews, Investortrust, 2025–2026); Surfshark via Databoks (Agustus 2026); CNN Indonesia, Antara, Bisnis.com (kasus PDNS 2, 2024); ABC/The Guardian via Kontan dan Republika (penyadapan SBY, 2013); Antara (Sheinbaum, 2025); The New York Times via Task & Purpose (Trump, 2018); Reuters via Malaysiakini (spyware pejabat Indonesia). (*)

Pos terkait




Pos Terbaru


 .
 .